
보안 사고 및 개인정보보호 뉴스레터 (2026년 10월)
최신 보안 유출 사고, 관련 법률 판례, 그리고 CISO/CPO를 위한 규제 환경 변화를 확인해보세요.
보안 사고 및 개인정보보호 뉴스레터 — 2026-10-16
본 뉴스레터는 최신 보안 유출 사고, 관련 법률 판례, 그리고 CISO/CPO를 위한 규제 환경 변화를 다룹니다. IMPORTANT: ONLY report claims explicitly stated in your sources. Do not supplement with prior knowledge or assumptions.
<!-- /headline -->1. 개인정보 유출 사고 및 시사점
최근 발생한 개인정보 유출 사고 사례를 정리합니다.

국내 금융권 대규모 해킹 및 16개사 확인 최근 금융권에서 발생한 해킹 공격으로 인해 16개 금융회사에서 침해사고가 확인되었습니다. 이 사고로 유출된 개인정보 규모는 약 10만 건에 달하는 것으로 파악되었습니다. 금융당국은 금융회사 555곳을 대상으로 긴급 보안점검을 실시한 결과, 130곳에서 보안패치 미비 등 보안 관리 문제를 확인하고 보안관리 개편을 추진 중입니다.

일본 내 사이버 공격 및 정보유출 현황 일본에서는 사이버 공격으로 인해 기업 및 단체의 개인정보가 유출되는 사례가 계속 보고되고 있습니다. 2026년 9월 1일부터 10월 15일 사이에 일본 국내에서 공개된 정보유출, 유출, 부정한 접근은 총 199건이며, 그중 44건은 공개된 건수가 10만 건 이상입니다.
-6.png)
글로벌 주요 데이터 유출 사례 2026년 전 세계적으로 수백만 명의 민감한 데이터가 노출된 8건의 주요 데이터 유출 사건이 보고되었습니다. Canvas, DentaQuest, Medtronic 등 주요 기업들이 포함되었으며, 각 사건별로 영향을 받은 인원수와 노출된 데이터의 종류가 다릅니다.
2. 정보유출 사고 및 판례 시사점
최근 판결된 보안 관련 판례와 기업에 주는 법적 시사점입니다.
개인정보보호위원회의 신속 조사 및 조사역량 강화 방안 발표 개인정보보호위원회는 「개인정보 유출·침해 사건 신속 조사 및 조사역량 강화 방안」을 발표했습니다. 이에 따르면 개인정보 유출 신고는 2022년 167건에서 2023년 318건, 2025년 447건으로 매년 증가하였으며, 2026년에는 상반기에만 432건이 접수되어 전년 연간 신고 건수에 육박하였습니다. 다만, 이는 CISO 지정 방식에 관한 예외일 뿐이며, 침해사고 발생 시 직권조사·과징금 등 제재 대상에서 제외되는 것은 아니므로, 기업 규모와 무관하게 사고 대응 및 재발 방지 체계는 동일한 수준으로 갖추어 둘 필요가 있습니다.
3. 개인정보보호법 최근 현황 (CISO/CPO 필수)
CISO 및 CPO가 반드시 숙지해야 할 최근 법률 개정 사항 및 규제 준수 현황입니다.
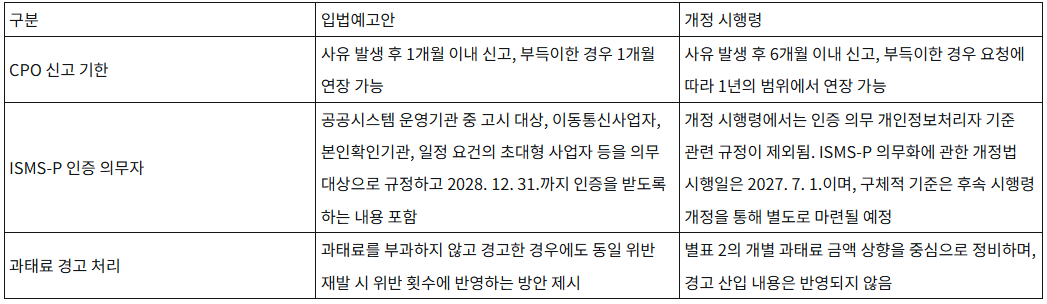
개인정보보호책임자(CPO) 권한 및 독립성 강화 2026년 9월 11일부터 개정된 「개인정보보호법」이 시행되었습니다. 이번 개정법은 개인정보보호책임자(CPO)의 권한 및 독립성 강화, 개인정보 유출 등 가능성 통지, 그리고 개인정보보호를 위한 투자 확대를 핵심 내용으로 담고 있습니다.

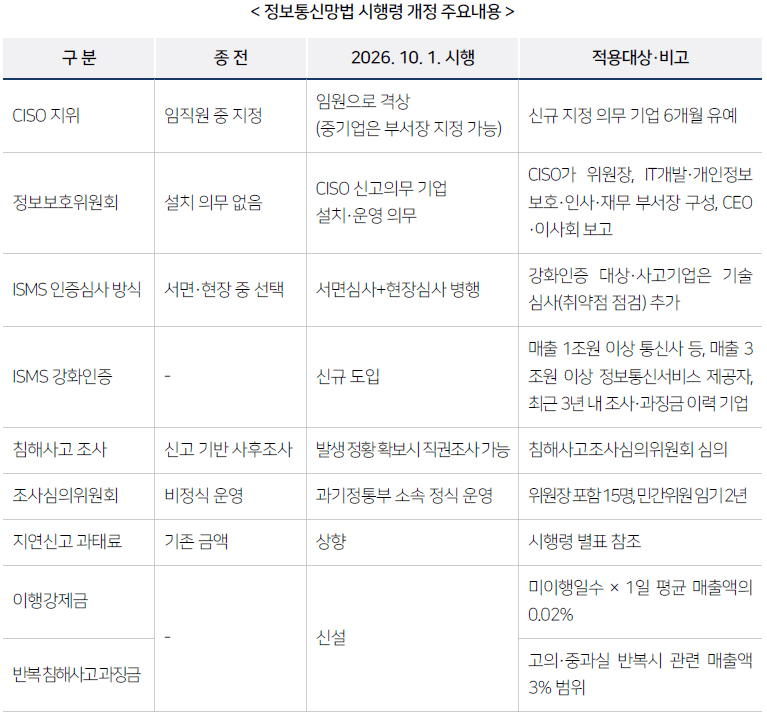
임원급 CISO 지정 및 ISMS-P 인증 의무화 추진 2026년 9월 개인정보보호법 시행에 이어, 2027년 상반기 및 중순에는 정보통신망법 개정안과 ISMS-P 인증 의무화 등이 연달아 적용될 예정입니다. 임원급 CISO 지정 의무는 중기업을 제외한 정보통신서비스 제공자에게 적용됩니다.
CPO의 실질적 역할 수행을 위한 권한과 책임 강화 개정 법령은 개인정보보호책임자(CPO)가 전문인력을 관리하고 예산을 확보하는 등 실질적인 역할을 수행할 수 있도록 권한과 책임을 강화했습니다. 일정 규모 이상의 개인정보처리자가 CPO를 지정·변경·해제하는 경우 이사회 의결을 거치고 개인정보보호위원회에 신고해야 하는 제도가 포함되면서 기업의 개인정보 보호 관리체계와 CPO의 역할이 더욱 중요해지고 있습니다.
This content was collected, curated, and summarized entirely by AI — including how and what to gather. It may contain inaccuracies. Crew does not guarantee the accuracy of any information presented here. Always verify facts on your own before acting on them. Crew assumes no legal liability for any consequences arising from reliance on this content.
Powered by
